NuviaVPN incelemesi: Android için manuel, şeffaf VPN kontrolü
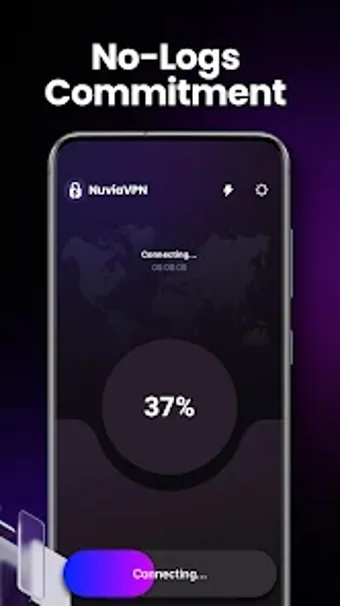
Gizlilik odaklı bir Android proxy deneyimi yaşayın, kullanıcıların ağ bağlantıları üzerinde doğrudan kontrol sahibi olmalarını sağlamak için Infinite Cyber Tech Solutions LLC tarafından geliştirilen NuviaVPN. Uygulama, manuel, kullanıcı tarafından başlatılan VPN bağlantıları sağlar ve trafiği korumak için standart şifreleme protokollerini uygularken otomatik arka plan bağlantılarından kaçınır. Kayıt tutmama taahhüdünü vurgular ve hızlı ağ detayları için bir bağlantı genel görünümünü sunar. Arayüz, yapılandırma adımlarını azaltmak için dağınık kalmaz. Her zaman açık kolaylık yerine kasıtlı kontrolü tercih eden Android kullanıcıları, bu araçtan öngörülebilir, şeffaf ağ yönetimi elde ederler.
NuviaVPN'nin pratik gizlilik terimleri açısından sundukları
Uygulama, her bağlantının kullanıcı tarafından açıkça başlatıldığı Android için oturum tabanlı bir ağ proxy'si olarak çalışır. Verileri korumak ve etkinlik takibini önlemek için belirtilen bir günlük kaydı tutmama taahhüdü ile standart şifreleme protokollerini eşleştirir. Yerleşik bir bağlantı genel görünümü, kullanıcıların yönlendirmeyi ve durumu doğrudan inceleyebilmeleri için mevcut oturum ayrıntılarını açığa çıkarır, otomatik veya gizli bağlantı davranışları yerine görünür kontrolü önceliklendirir.
NuviaVPN'nin cihaz ağ etkinliği ile etkileşimi
Aracın otomatik veya arka plan bağlantıları oluşturmadığı için, boşta kaldığında sürekli bir VPN tüneli sürdürmez. Bu tasarım, sürekli ağ yönlendirmesini ve fark edilmeden trafik yönlendirme olasılığını azaltır, böylece cihaz ağ etkinliği yalnızca aktif oturumlarla sınırlıdır. Bu nedenle, yalnızca oturum modeli, arka planda bir bağlantıyı açık tutan her zaman açık hizmetlerle karşılaştırıldığında sürekli ağ yükünü azaltır.
Uygulamanın güvenlik ve sürekli bakım konusundaki yaklaşımı
Geliştirici, trafiği güvence altına almak için standart şifreleme protokollerini uygular ve bir gizlilik koruma önlemi olarak günlük kaydı tutmama taahhüdü belirtir. Ayrıca, ürün, güvenlik standartlarını korumak amacıyla güncellemeler alır ve bu da gelişen tehditlere karşı sürekli korumaları destekler. Şeffaflık öncelikli işletim, açık oturum kontrolü ile birleştiğinde, kullanıcıların trafiğin proxy üzerinden yönlendirilip yönlendirilmediğini doğrulamalarına yardımcı olur, opak davranışlara güvenmek yerine.
Bu uygulamayı uzman ağ becerileri olmadan kimler kullanabilir
Arayüz, kasıtlı olarak dağınık olmaktan kaçınır ve katmanlı yapılandırma menülerinden uzak durur, böylece derin ağ bilgisi olmayan kullanıcılar basit bir görünümden oturumları başlatıp durdurabilirler. Yine de, uygulamalı oturum modeli, kullanıcıların bağlantıları aktif olarak yönetmelerini ister; pasif, her zaman açık gizlilik çözümlerini tercih eden kişiler, manuel oturum yönetimi rutinini alışılmadık bulabilirler.
Disiplinli, uygulamalı gizlilik yöneticileri için en uygun
Uygulama, oturum bazında bir iş akışını ve daha yüksek bir manuel kontrol derecesini kabul eden kullanıcılara ödüller sunar, trafiğin ne zaman korunduğuna dair öngörülebilirlik ve net görünürlük sağlar. Ana takas, korunan bir bağlantı gerektiğinde her seferinde aktif yönetim gereksinimidir, bu da müdahale olmadan sürekli, her zaman açık koruma bekleyenler için daha az uygun bir seçim olmasını sağlar.